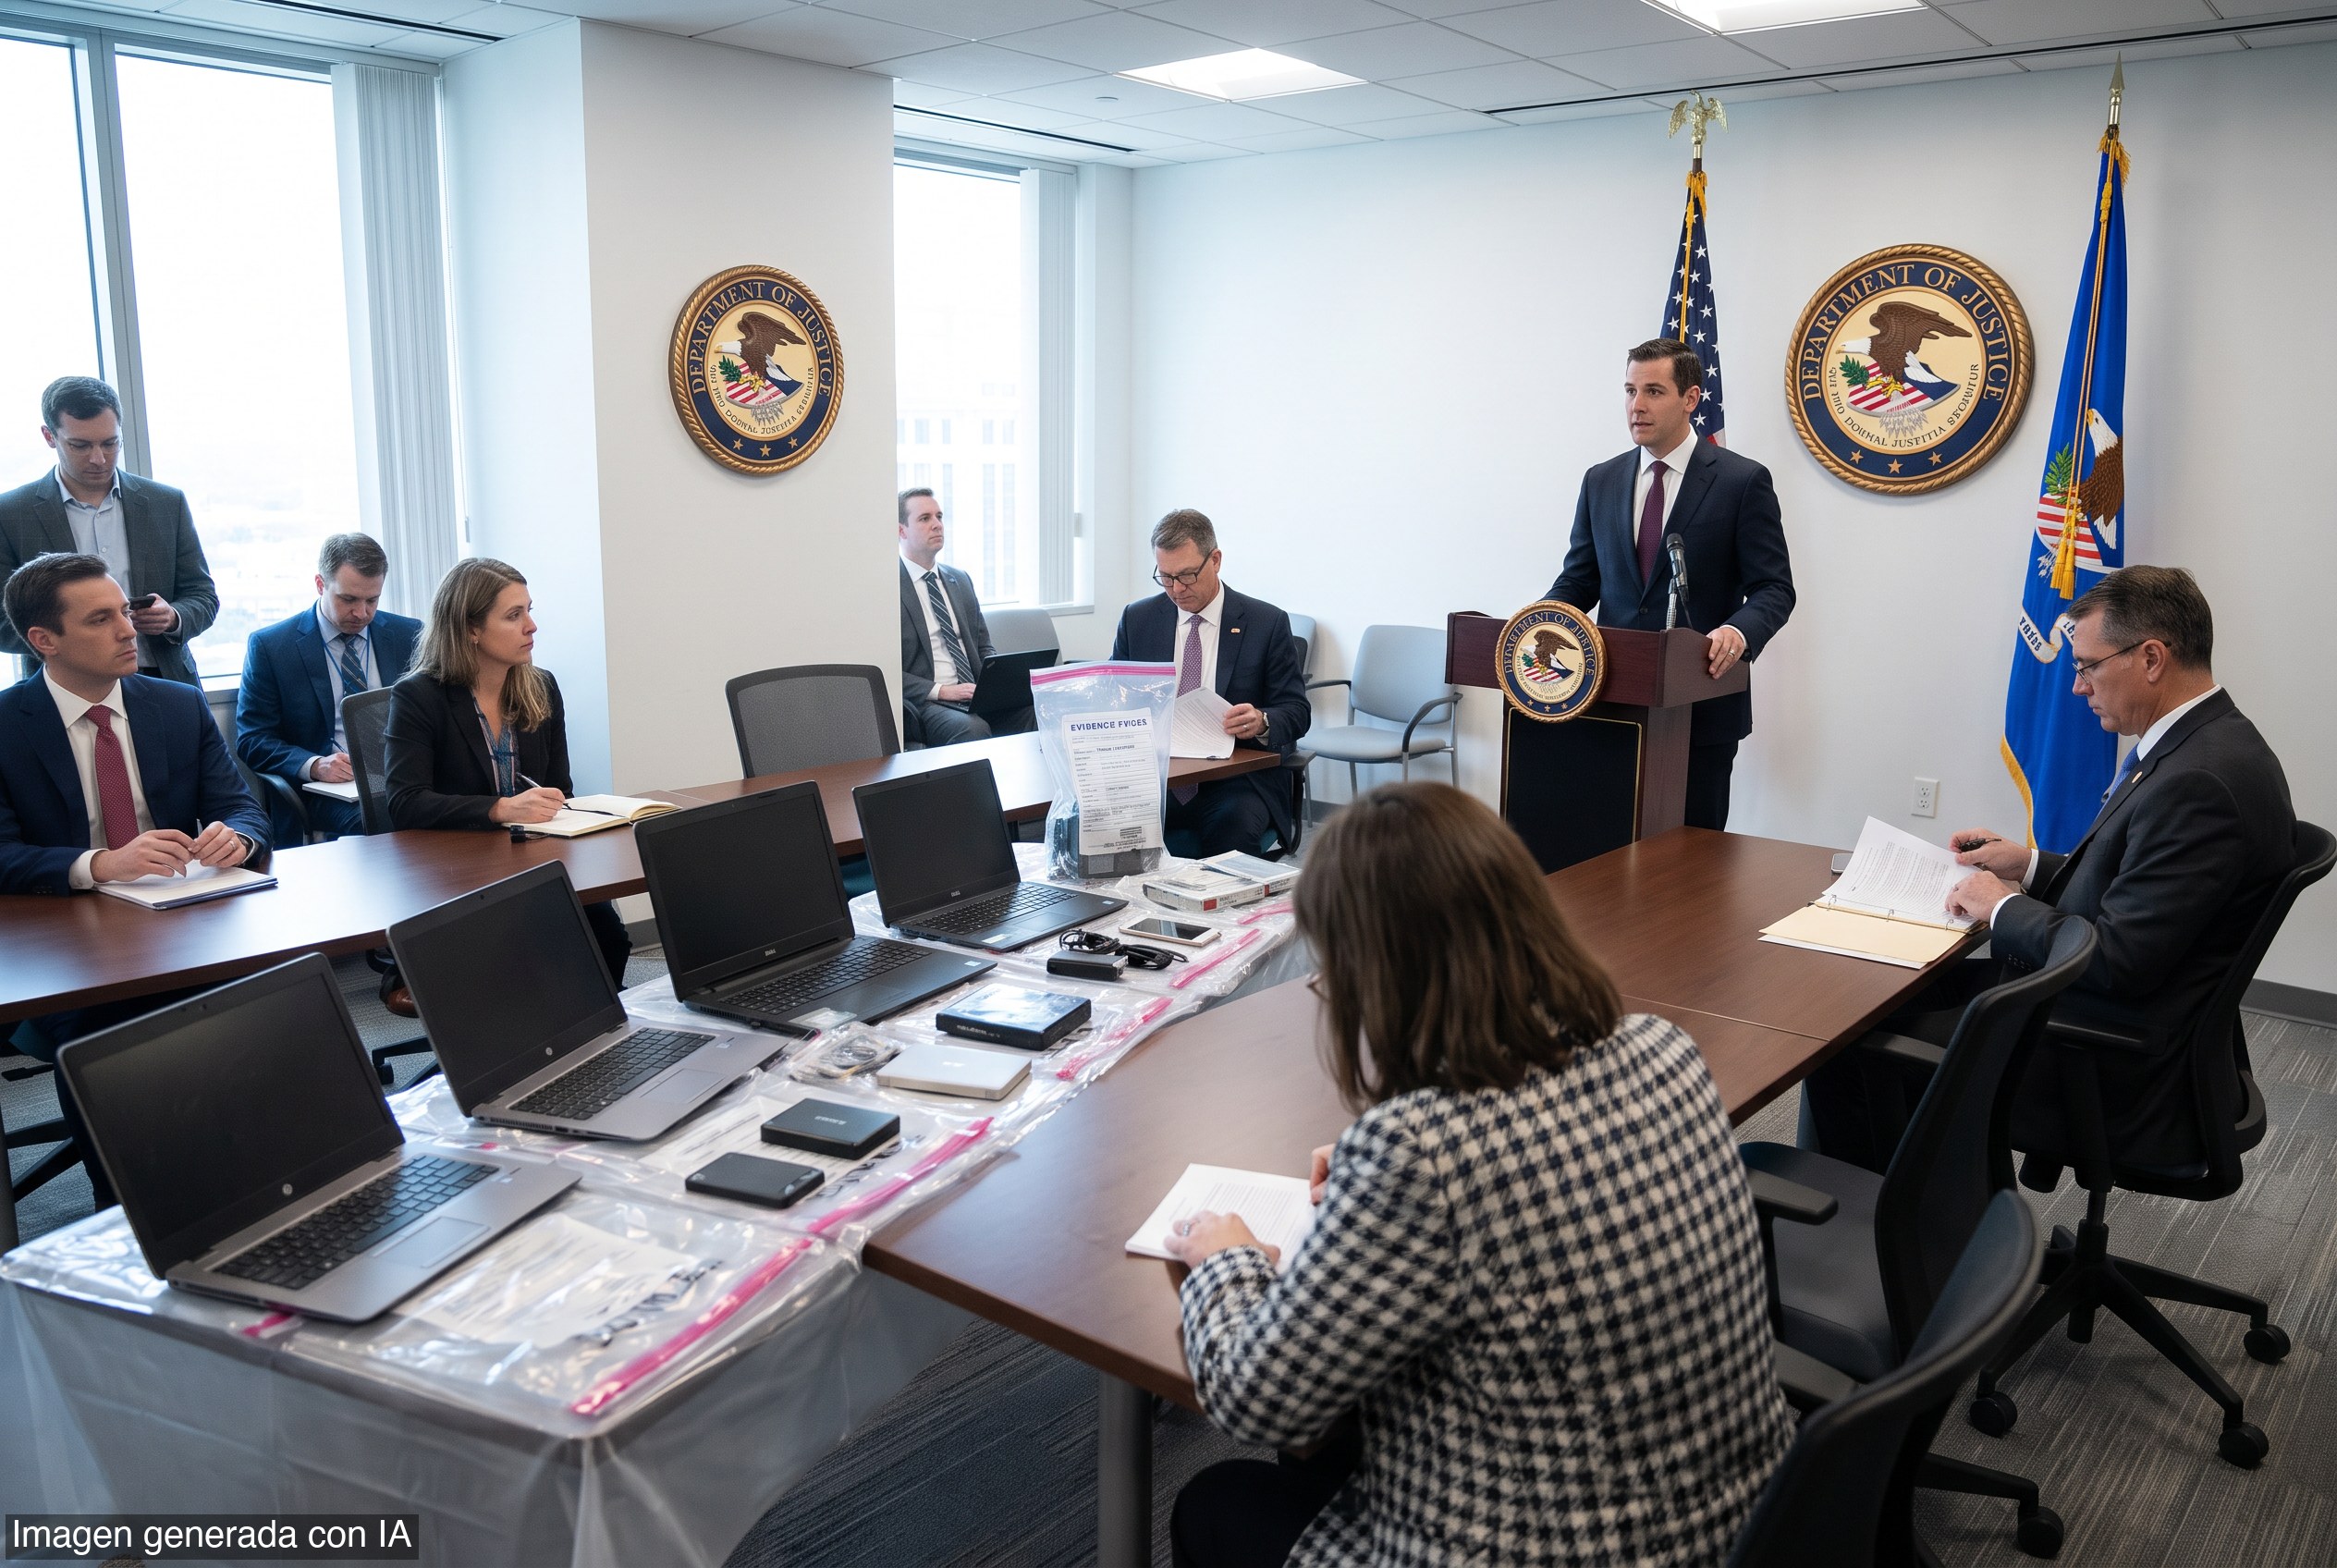
ESTADOS UNIDOS (Pulso) — Confirmado. Estados Unidos denunció una operación con alcance empresarial y financiero. El Departamento de Justicia informó dos arrestos, 14 imputaciones y el secuestro de unos 187 dispositivos.
La acusación señala que trabajadores informáticos vinculados con Corea del Norte habrían conseguido empleos remotos en más de 70 compañías estadounidenses. Para hacerlo, usaron identidades robadas o falsas, según las autoridades.
Entre el 21 y el 25 de septiembre, agentes del FBI realizaron procedimientos en más de 40 viviendas de Texas. Esas casas habrían funcionado como centros de apoyo para los operadores.
Durante la Operation Lonestar Roundup, las autoridades secuestraron aproximadamente 187 laptops y dispositivos KVM. Esos equipos permiten controlar computadoras de manera remota.
Según el Departamento de Justicia, los facilitadores dentro de Estados Unidos recibían las computadoras enviadas por las empresas. Luego instalaban programas de acceso remoto. Así permitían el control desde el exterior.
Los investigadores sostienen que los operadores usaban documentos falsos o robados, VPN, servidores proxy, correos electrónicos y perfiles en redes sociales. El objetivo era pasar por ciudadanos estadounidenses y superar procesos de contratación.
Los dos detenidos fueron identificados como Michael James Bostelle, de Pennsylvania, y Juan Cecilio Pena Carrillo, de Texas. Ambos están acusados junto con otros imputados de presunta conspiración, fraude electrónico, lavado de dinero y robo de identidad.
La investigación sostiene que el esquema operó durante varios años. También afirma que habría generado alrededor de USD 3 millones en ingresos.
Las empresas afectadas estaban en salud, comunicaciones, soporte cibernético, comercio minorista y manufactura. Estaban distribuidas en Ohio, otros 16 estados y el Distrito de Columbia. Sus nombres no fueron revelados.
Esto deja una señal clara. El trabajo remoto abre eficiencia, pero también expone grietas de verificación. Cuando fallan los controles, el costo lo pagan las empresas y, en última instancia, los usuarios y el mercado.
El Estado vuelve a mirar el problema por la vía penal. La lección empresarial es otra: identidad robusta, control de accesos y menos confianza ciega en procesos débiles. En seguridad digital, la burocracia tarde llega. La prevención temprana vale más que la reparación.